

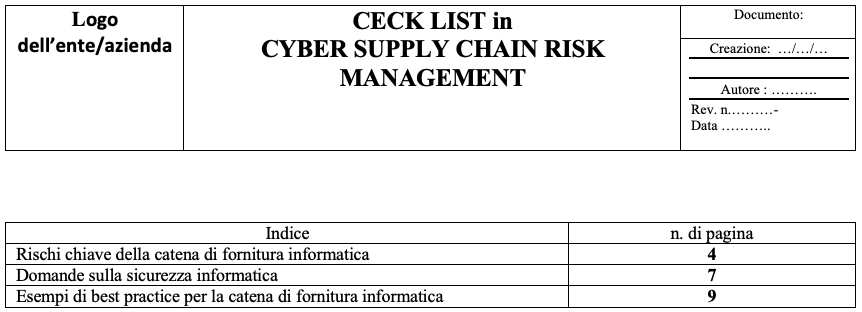
La redazione di una ceck list propedeutica allo svolgimento di un Audit per la valutazione del rischio legato alla catena di fornitura informatica. Modello NIS.
-

- 9 Agosto 2024
Evidenziato che:
- tra gli ambiti di compliance che richiedono un continuo monitoraggio e controllo si individuano, anche, i rapporti con i fornitori;
- la compliance aziendale rappresenta l’occasione per validare i processi aziendali attraverso forme di controllo, aggiornamento e monitoraggio continuo verso i fornitori; questa attività di monitoraggio, qualora gli esiti dello stesso siano insoddisfacenti, assolve anche al compito di indirizzare il titolare del trattamento (azienda/ente) verso l’adozione di regole e buone pratiche al fine di raggiungere o quanto meno tendere alla conformità.
- Per ciascuna fornitura di servizi (per il caso che occupa, ci si riferisce alla fornitura di servizi ICT), avente ad oggetto il trattamento di dati personali, il titolare del trattamento dovrà disporre di un:
- Elenco dei trattamenti di dati personali, da realizzare previa compilazione del modello che si riporta; l’elenco dovrà essere trasmesso ai Sistemi Informativi aziendali e all’Ufficio Privacy che ne curerà l’inserimento/aggiornamento nel Registro dei trattamenti.
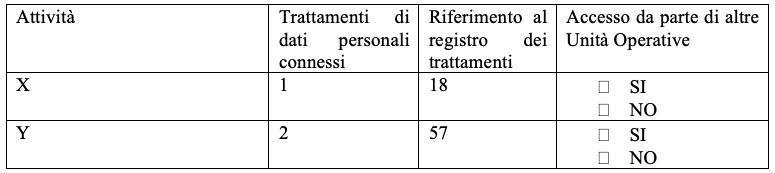
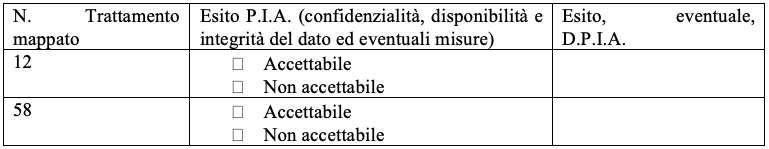
- Analisi dei rischi (P.I.A.), si applica a tutti i trattamenti, ed eventuale Valutazione di impatto (D.P.I.A.), se per uno o più trattamenti ricorrono i presupposti ex art 35 GDPR[1], di cui si dovrà dare evidenza attraverso il seguente modello che si riporta; la conduzione della PIA e della DPIA sono di competenza dell’Ufficio Privacy/Privacy Manager.
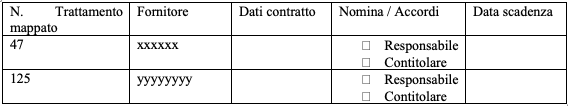
- Governance esterna, va fornita evidenza delle eventuali nomine o accordi di contitolarità o a responsabile stipulati, attraverso il seguente modello che si riporta; gli adempimenti sono a carico dei Sistemi Informativi (competenza ratione materiae) con, l’eventuale, supporto, dell’Ufficio Privacy.
Premesso che:
- per supply chain s’intende: un sistema di organizzazioni, persone, attività, informazioni e risorse coinvolte nel processo atto a trasferire o fornire un prodotto o un servizio dal fornitore all’ente/azienda.
- per quanto di interesse in questa sede, il supply chain consiste in una serie di attività il cui scopo principale è quello di trasformare componenti vari in un prodotto finale all’ente/azienda.
- un attacco alla supply chain, noto anche come attacco a terze parti, attacco alla catena del valore o violazione della backdoor, si verifica quando un criminale informatico accede alla rete della ASL di Pescara tramite collaboratori terzi o attraverso la catena di fornitura, (la supply chain, appunto).
Tra le best practice di cyber security della supply chain richiamate nel report ENISA 2023, si annoverano le seguenti:
- implementare politiche di sicurezza informatica della catena di fornitura di tecnologia dell’informazione e della comunicazione/tecnologia operativa (ICT/OT);
- richiedere ai fornitori la certificazione di sicurezza;
- utilizzare servizi di valutazione della sicurezza;
- dimostrare di aver svolto due diligence (ci si riferisce all’attività di investigazione e di approfondimento di dati e di informazioni relative all’oggetto di una trattativa) o valutazione del rischio;
- avere una rigida politica di patching;
- correggere le vulnerabilità critiche entro meno di 1 mese.
Visti i principi alla base della guida pubblicata dal National Institute of Standards and Technology (NIST) alle buone prassi sui rischi cyber legati alla catena dei fornitori.[2]
Di seguito si riportano, in estrema sintesi, i Principi di sicurezza da rispettare nella catena di fornitura informatica:
- Sviluppare le difese basandosi sul principio che i sistemi verranno violati. Quando si parte dall’assunto che una violazione è inevitabile, cambia la postura del titolare riguardo ai passi successivi da intraprendere. La domanda diventa non solo come prevenire una violazione, ma come mitigare la capacità di un utente malintenzionato di sfruttare le informazioni a cui ha avuto accesso e come riprendersi dalla violazione.
- La sicurezza informatica non è mai solo un problema tecnologico, è un problema di persone, processi e conoscenze. Le violazioni tendono a riguardare meno un fallimento tecnologico e più un errore umano. I sistemi di sicurezza IT non garantiranno la sicurezza delle informazioni e della proprietà intellettuale a meno che i dipendenti lungo tutta la catena di fornitura non utilizzino pratiche sicure in materia di sicurezza informatica.
- La sicurezza è sicurezza. Non dovrebbe esserci alcuna differenziazione tra sicurezza fisica e sicurezza informatica. A volte gli attaccanti sfruttare le carenze presenti nella sicurezza fisica per lanciare un attacco informatico. Allo stesso modo, un attaccante cerca i modi per accedere a un luogo fisico sfruttando le vulnerabilità informatiche per ottenere l’accesso.
- Funzioni aziendali da coinvolgere.
La sicurezza informatica nella catena di fornitura non può però essere vista esclusivamente come un problema di sola competenza dei Sistemi Informativi. I rischi della catena di fornitura informatica riguardano, almeno, i seguenti ambiti:
- approvvigionamento,
- gestione dei fornitori,
- continuità e qualità della catena di fornitura,
- sicurezza dei trasporti;
oltre a altre funzioni aziendali, e richiedono uno sforzo coordinato per affrontarli; quindi, in prima battuta, risultano coinvolti:
- UOC Approvvigionamento Beni e Servizi,
- UOC Ingegneria Clinica-HTA,
- UOC Servizi Tecnici e Manutentivi
- UOSD Progettazioni e Nuove Realizzazioni,
- UOC Affari Generali e Legali,
ai quali si chiede uno sforzo proattivo nell’individuare e suggerire soluzioni in linea tanto con le prescrizioni normative quanto con gli standard di settore.
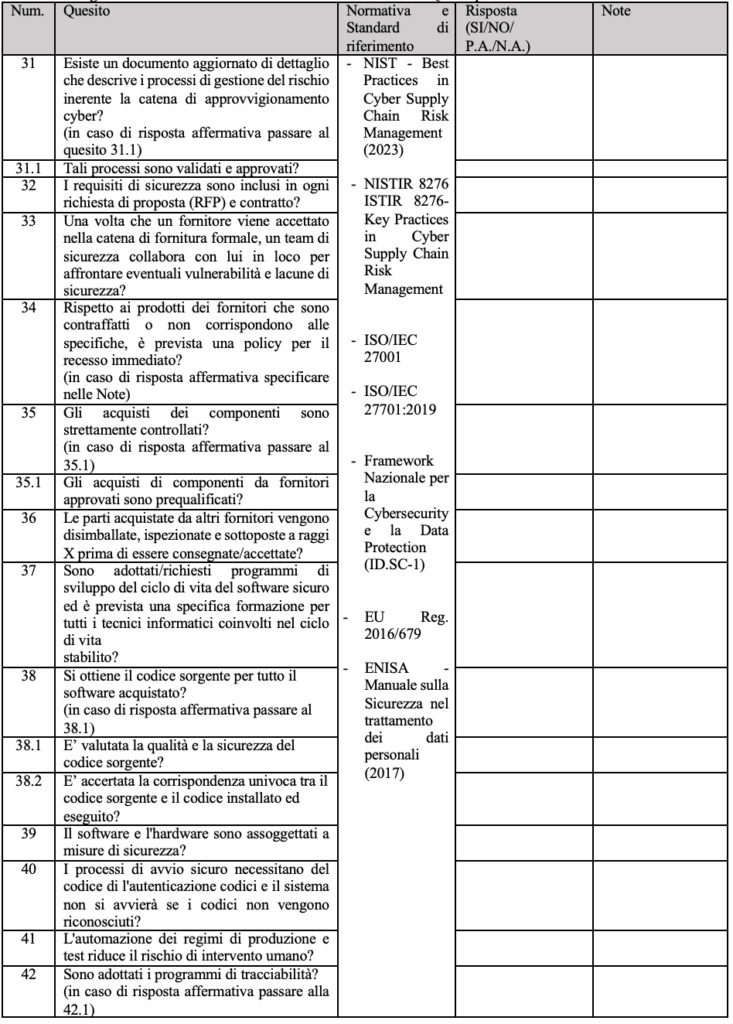
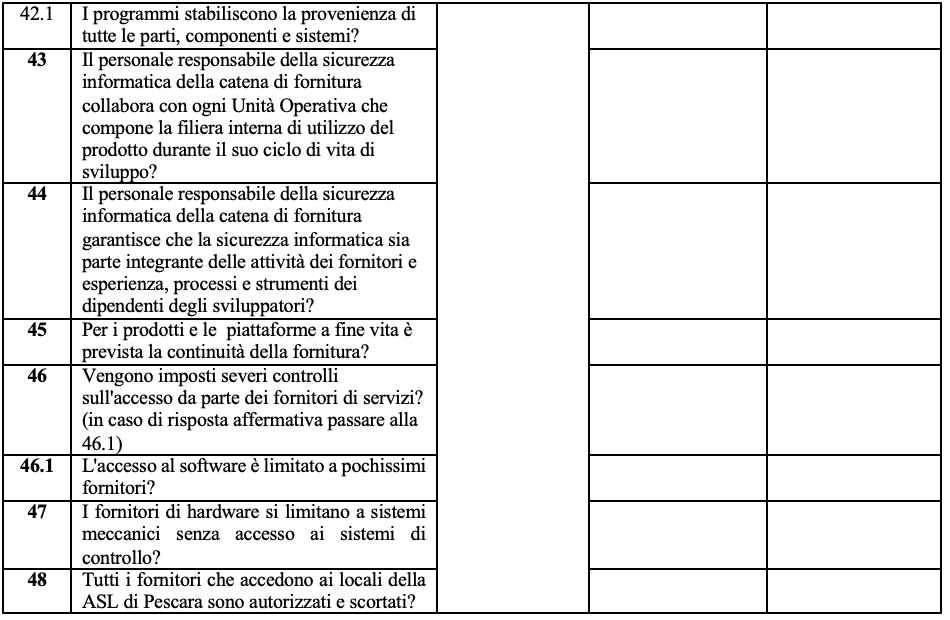
Con la presente, quindi, si trasmette una ceck list propedeutica allo svolgimento di un Audit per la valutazione del rischio legato alla catena di fornitura informatica, predisposta dallo scrivente basandosi, prevalentemente, sui seguenti standard e riferimenti normativi:
- NIST – Best Practices in Cyber Supply Chain Risk Management (2023);
- NISTIR 8276 ISTIR 8276- Key Practices in Cyber Supply Chain Risk Management;
- ISO/IEC 27001 – definisce i requisiti per un SGSI (Sistema di Gestione della Sicurezza delle Informazioni);
- ISO/IEC 27701:2019 – fornisce una guida per le organizzazioni che desiderano implementare sistemi per supportare la conformità al GDPR e ad altri requisiti sulla privacy dei dati;
- Framework Nazionale per la Cybersecurity e la Data Protection (ID.SC-1):
- EU Reg. 2016/679;
- ENISA -Manuale sulla Sicurezza nel trattamento dei dati personali (2017)
Rischi chiave della catena di fornitura informatica.
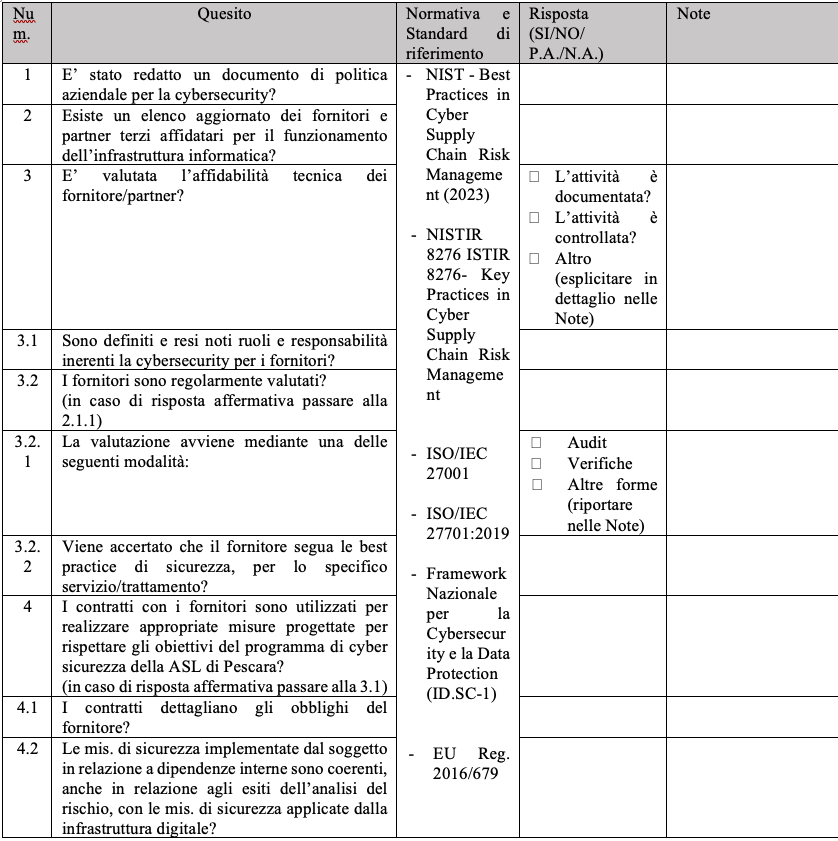
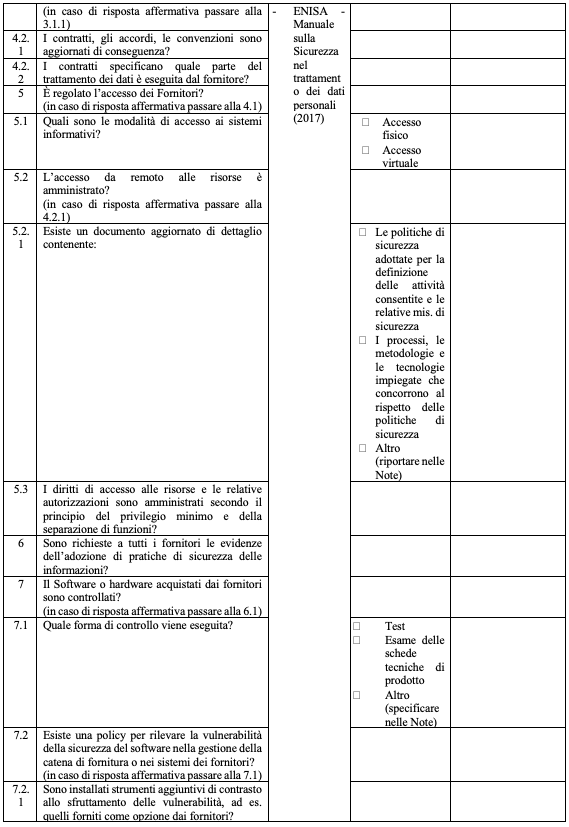
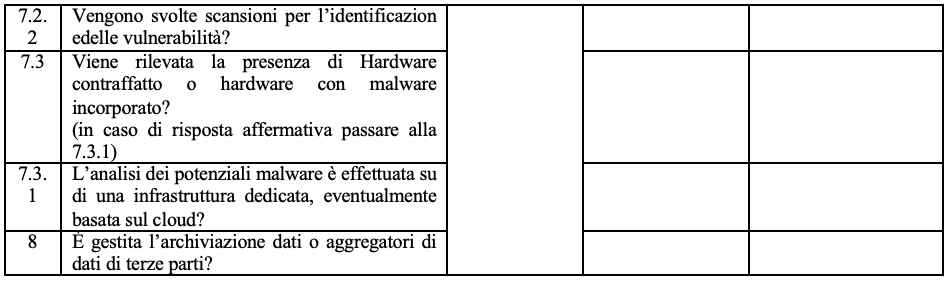
Domande sulla sicurezza informatica: Le pratiche di sicurezza informatica dei fornitori.
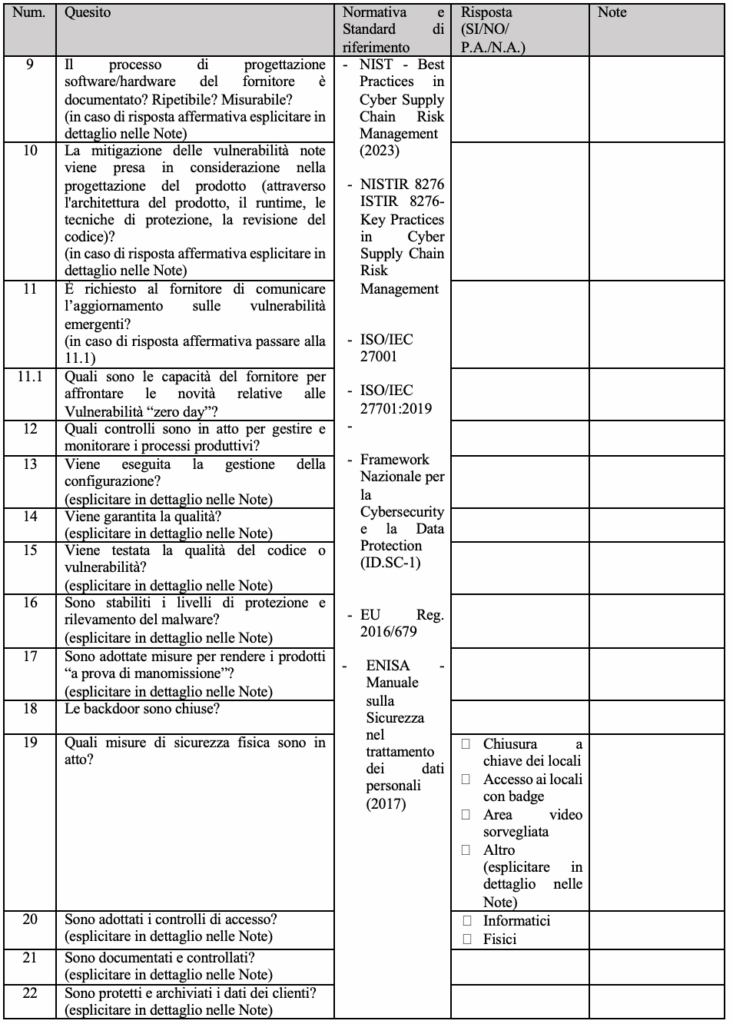
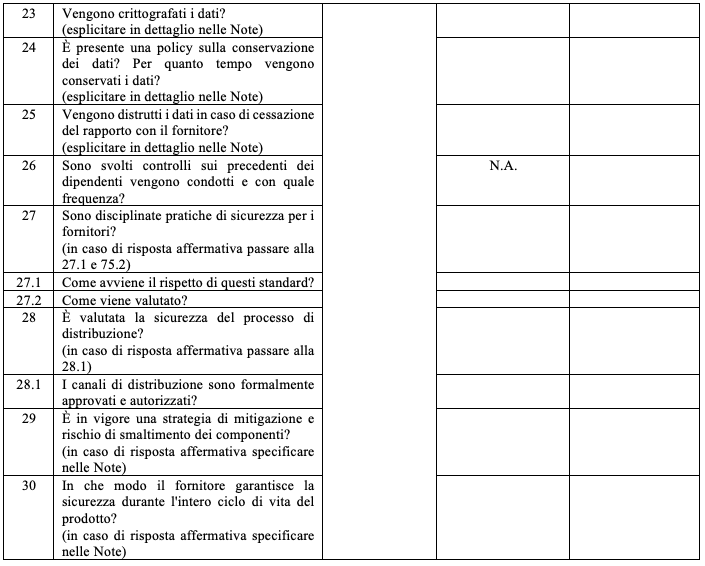
Esempi di best practice per la catena di fornitura informatica: la ASL di Pescara ha adottato una serie di pratiche che l’aiutano gestire i rischi della catena di fornitura informatica? Queste pratiche includono:
[1] Articolo 35 Valutazione d’impatto sulla protezione dei dati (C84, C89-C93, C95)
1. Quando un tipo di trattamento, allorché prevede in particolare l’uso di nuove tecnologie, considerati la natura, l’oggetto, il contesto e le finalità del trattamento, può presentare un rischio elevato per i diritti e le libertà delle persone fisiche, il titolare del trattamento effettua, prima di procedere al trattamento, una valutazione dell’impatto dei trattamenti previsti sulla protezione dei dati personali. Una singola valutazione può esaminare un insieme di trattamenti simili che presentano rischi elevati analoghi.
2. Il titolare del trattamento, allorquando svolge una valutazione d’impatto sulla protezione dei dati, si consulta con il responsabile della protezione dei dati, qualora ne sia designato uno.
3. La valutazione d’impatto sulla protezione dei dati di cui al paragrafo 1 è richiesta in particolare nei casi seguenti:
a) una valutazione sistematica e globale di aspetti personali relativi a persone fisiche, basata su un trattamento automatizzato, compresa la profilazione, e sulla quale si fondano decisioni che hanno effetti giuridici o incidono in modo analogo significativamente su dette persone fisiche;
b) il trattamento, su larga scala, di categorie particolari di dati personali di cui all’articolo 9, paragrafo 1, o di dati relativi a condanne penali e a reati di cui all’articolo 10; o
c) la sorveglianza sistematica su larga scala di una zona accessibile al pubblico.
4. L’autorità di controllo redige e rende pubblico un elenco delle tipologie di trattamenti soggetti al requisito di una valutazione d’impatto sulla protezione dei dati ai sensi del paragrafo 1. L’autorità di controllo comunica tali elenchi al comitato di cui all’articolo 68.
5. L’autorità di controllo può inoltre redigere e rendere pubblico un elenco delle tipologie di trattamenti per le quali non è richiesta una valutazione d’impatto sulla protezione dei dati. L’autorità di controllo comunica tali elenchi al comitato.
6. Prima di adottare gli elenchi di cui ai paragrafi 4 e 5, l’autorità di controllo competente applica il meccanismo di coerenza di cui all’articolo 63 se tali elenchi comprendono attività di trattamento finalizzate all’offerta di beni o servizi a interessati o al monitoraggio del loro comportamento in più Stati membri, o attività di trattamento che possono incidere significativamente sulla libera circolazione dei dati personali all’interno dell’Unione.
7. La valutazione contiene almeno:
a) una descrizione sistematica dei trattamenti previsti e delle finalità del trattamento, compreso, ove applicabile, l’interesse legittimo perseguito dal titolare del trattamento;
b) una valutazione della necessità e proporzionalità dei trattamenti in relazione alle finalità;
c) una valutazione dei rischi per i diritti e le libertà degli interessati di cui al paragrafo 1; e
d) le misure previste per affrontare i rischi, includendo le garanzie, le misure di sicurezza e i meccanismi per garantire la protezione dei dati personali e dimostrare la conformità al presente regolamento, tenuto conto dei diritti e degli interessi legittimi degli interessati e delle altre persone in questione.
8. Nel valutare l’impatto del trattamento effettuato dai relativi titolari o responsabili è tenuto in debito conto il rispetto da parte di questi ultimi dei codici di condotta approvati di cui all’articolo 40, in particolare ai fini di una valutazione d’impatto sulla protezione dei dati.
9. Se del caso, il titolare del trattamento raccoglie le opinioni degli interessati o dei loro rappresentanti sul trattamento previsto, fatta salva la tutela degli interessi commerciali o pubblici o la sicurezza dei trattamenti.
10. Qualora il trattamento effettuato ai sensi dell’articolo 6, paragrafo 1, lettere c) o e), trovi nel diritto dell’Unione o nel diritto dello Stato membro cui il titolare del trattamento è soggetto una base giuridica, tale diritto disciplini il trattamento specifico o l’insieme di trattamenti in questione, e sia già stata effettuata una valutazione d’impatto sulla protezione dei dati nell’ambito di una valutazione d’impatto generale nel contesto dell’adozione di tale base giuridica, i paragrafi da 1 a 7 non si applicano, salvo che gli Stati membri ritengano necessario effettuare tale valutazione prima di procedere alle attività di trattamento.
11. Se necessario, il titolare del trattamento procede a un riesame per valutare se il trattamento dei dati personali sia effettuato conformemente alla valutazione d’impatto sulla protezione dei dati almeno quando insorgono variazioni del rischio rappresentato dalle attività relative al trattamento.
[2] link: https://media.licdn.com/dms/document/media/D4E10AQHKr79GXWcoGw/ads-document-pdf-analyzed/0/1707890833718?e=1709164800&v=beta&t=nbC_B9Y9D-L1WmbWu39OeBkkFsisnAfS-VYyqSQlF6A